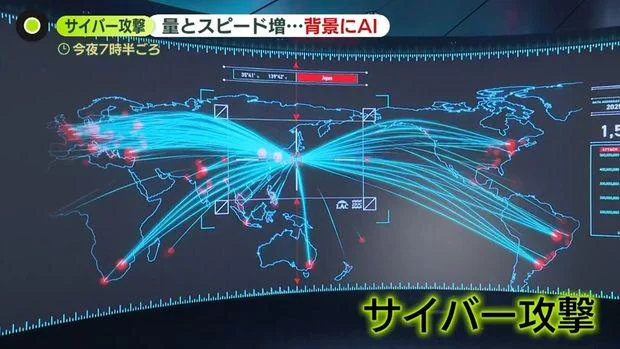
Japan se suočava s ozbiljnim talasom sajbernapada nakon što je više od 20 velikih kompanija u posljednjih nekoliko sedmica prijavilo incidente. Šef japanskog Nacionalnog centra za sajberbezbjednost (NCSH) upozorio je da se zemlja nalazi u „vanrednom stanju u sajberprostoru“, prenosi Financial Times.
Među organizacijama koje su prijavile napade ili curenje podataka nalaze se kompanije iz različitih sektora, uključujući operatere za iznajmljivanje automobila, lance restorana i željezničke kompanije. Talas incidenata tako nije ograničen na jednu industriju, već obuhvata širok dio japanske privrede.
Podaci procurili iz različitih sektora
Prema dostupnim informacijama, desetine pogođenih subjekata objavile su da su njihovi podaci bili izloženi nakon sajberincidenata. Među njima je i JR East, jedna od najvećih japanskih željezničkih grupacija. Informacije o napadima objavili su i operateri rent-a-car usluga, kao i lanci specijalizovani za restorane s roštiljem.
Izvještaji o incidentima dolaze u kratkom vremenskom periodu, što je pojačalo zabrinutost japanskih institucija zbog mogućeg koordinisanog ili šireg talasa napada. Ipak, u dostupnom izvještaju nisu navedeni detalji o tome ko stoji iza napada, koje su metode korištene niti da li su incidenti međusobno povezani.
Upozorenje čelnika NCSH-a ukazuje na procjenu da trenutna situacija predstavlja ozbiljan rizik za kompanije i korisnike njihovih usluga. Curenje podataka može obuhvatiti različite vrste poslovnih ili korisničkih informacija, ali za pojedinačne pogođene organizacije zasad nisu objavljeni detalji o tačnom obimu izloženih podataka.
Japanske kompanije posljednjih sedmica nastavljaju objavljivati informacije o napadima i posljedicama po svoje sisteme. Dalji razvoj situacije mogao bi pokazati da li je riječ o zajedničkoj kampanji protiv različitih sektora ili o nizu odvojenih incidenata koji su se vremenski poklopili.